Willian Frantz
Anti-cheat Engineer
Coding Smart
Elixir Specialist
Anti Cheat
Reverse Engineer
Cat Person
LATEST INSIGHTS
Thoughts on technology, development, and innovation.
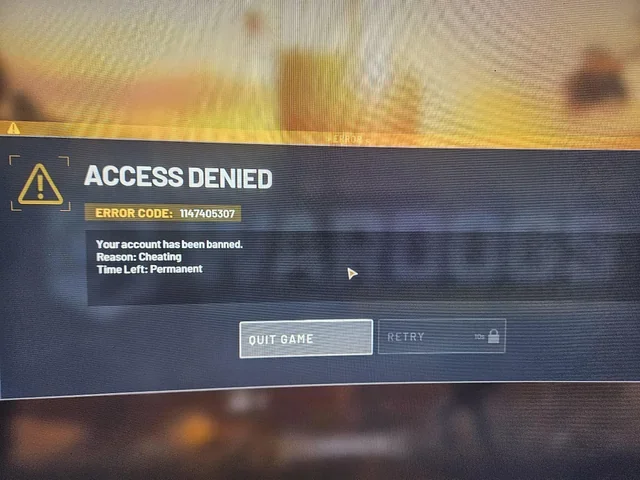
From Launcher to Lighthouse: Mapping the Trust Chain of WARDOGS and Elytra
How does an anti-cheat transition securely from a standard user-mode launcher to a highly protected kernel driver? In this deep dive, we revisit Elytra and WARDOGS with new evidence from an offline kernel snapshot, mapping out the multi-stage modular chain, trust boundaries, and dynamic module loading that orchestrate the game's trusted runtime state.
WARDOGS Playtest and Elytra Overview
As modern anti-cheat systems move deeper into the kernel, understanding their defensive architecture becomes vital for security researchers and engineers alike. Following the recent WARDOGS playtest, I conducted a passive, read-only architectural study of Embark Studios' new Elytra anti-cheat framework.
Aimbot com Arduino
Neste experimento, a ideia foi simples (na teoria): interagir com um jogo sem tocar no processo em nenhum momento. Nada de leitura de memória, nada de injeção de DLL, só Machine Learning, visão computacional e um Arduino simulando inputs como um dispositivo comum.
Injeção de bibliotecas dinâmicas (DLL)
Injeção de DLL é uma das técnicas mais clássicas quando falamos de manipulação de processos no Windows. Neste post, exploro a abordagem baseada em LoadLibrary, explicando como um processo pode ser induzido a carregar código externo em seu próprio espaço de memória, quais são os passos envolvidos e por que esse método é tão amplamente utilizado, tanto em ferramentas legítimas quanto em cenários de segurança e engenharia reversa.